




Las pérdidas por hacks en criptomonedas alcanzaron los 766.49 millones de dólares en septiembre, convirtiéndolo en el peor mes de 2026 hasta ahora. El total saltó aproximadamente un 462% desde los 136.3 millones de dólares de agosto, según PeckShield.
Dos incidentes causaron la mayor parte del daño. Bitget perdió aproximadamente 387 millones de dólares. Liquid Network perdió cerca de 320 millones de dólares, aunque las personas detrás, quienes decían ser hackers de sombrero blanco, devolvieron la mayor parte.
Las pérdidas por hacks de criptomonedas superan los récords anteriores de 2026
El total de septiembre superó los 646.89 millones de dólares perdidos en abril, que hasta entonces había sido el mes con más pérdidas del año. El mes también rompió el récord en número de incidentes.
Patrocinado
Patrocinado
PeckShield registró 50 hacks importantes en agosto, la cifra más alta de 2026 hasta ese momento, y luego contó 55 en septiembre. Bitget y Liquid Network suman juntas 707 millones de dólares, o aproximadamente el 92% del total mensual.
Los 53 incidentes restantes costaron aproximadamente 59 millones de dólares en conjunto. Ambas brechas ahora superan a los exploits de Drift y KelpDAO, que lideraban el conteo en 2026 antes de septiembre.
Desde entonces, Liquid Network ha recuperado 3,400 BTC. También se devolvieron fondos tras el front-run de un bot MEV por 7.81 millones de dólares.
El procesador de pagos V2 logró recuperar 3.4 millones de dólares de una pérdida total de 6.6 millones de dólares. El casino cripto Duelbits perdió 7 millones de dólares y el exploit al oráculo Nostra costó 3.5 millones de dólares.
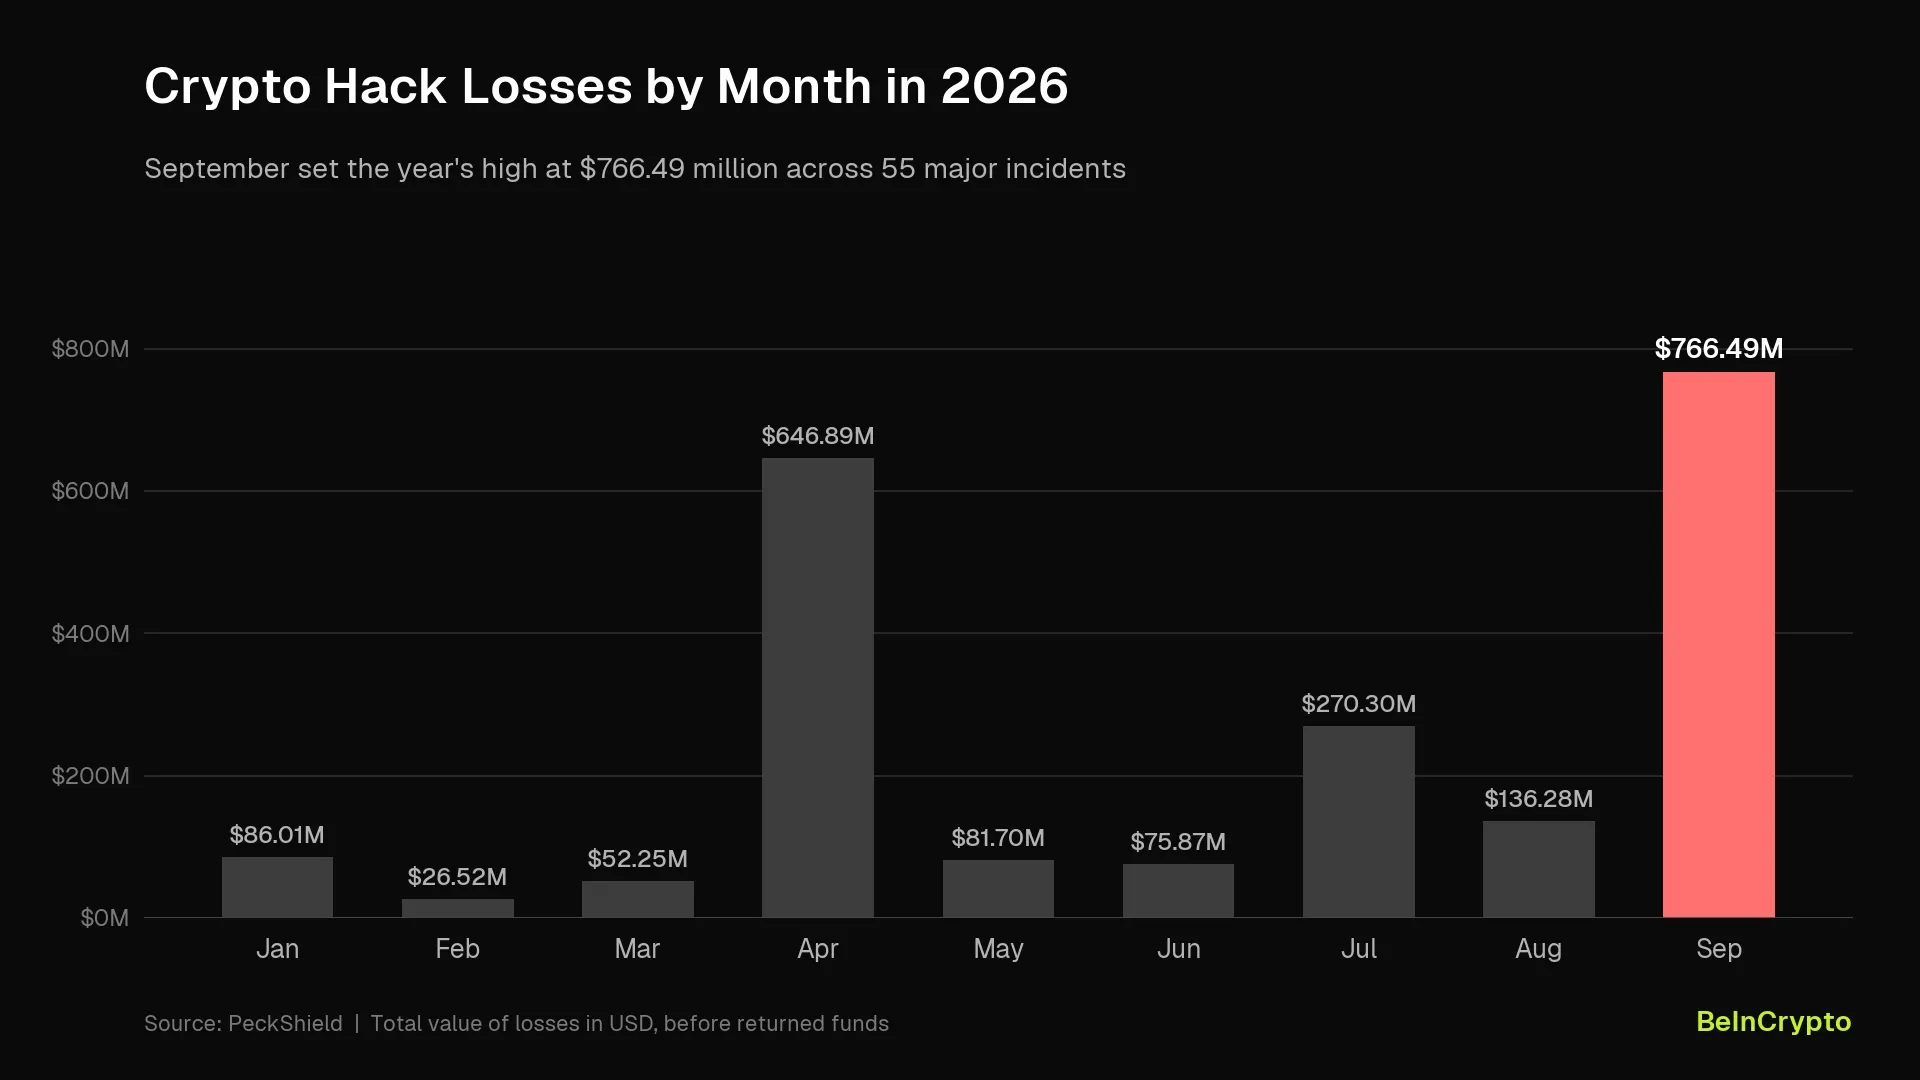
Pérdidas por hacks de criptomonedas en 2026. Fuente: PeckShield/BeInCryptoLa brecha de Bitget se remonta al 31 de agosto, descubre SlowMist
Bitget contrató a la firma de seguridad blockchain SlowMist para investigar el robo en sus hot wallets. Su informe de progreso, actualizado al 29 de septiembre, muestra queel ataque comenzó semanas antes de que se retiraran los fondos.
La actividad maliciosa más temprana data del 31 de agosto. Un atacante aprovechó una vulnerabilidad zero-day, un error desconocido hasta entonces, en un producto de seguridad de terceros. Los investigadores también recuperaron una herramienta personalizada de retiro en archivos que el atacante había eliminado.
SlowMist no ha nombrado a ningún culpable, aunque la CEO de Bitget, Gracy Chen, anteriormente señaló a presuntos hackers norcoreanos.