




Der Anbieter von Visa-Debitkarten mit Krypto-Anbindung, Gnosis Pay, gab am Freitag einen Sicherheitsverstoß bekannt, bei dem Zahlungskartendaten, Privatadressen und Kryptowährungs-Wallet-Adressen von Kunden offengelegt wurden.
Gnosis Pay teilte mit, dass das Unternehmen am 3. November einen unbefugten Zugriff auf sein älteres Verbraucherkarten-System festgestellt und innerhalb von zwei Stunden mit der Eindämmung des Sicherheitsvorfalls begonnen habe. Das Unternehmen erklärte, dass Kundengelder und seine separate Unternehmensplattform, die White-Label-Kartenprogramme betreibt, nicht betroffen gewesen seien.
Den von Cointelegraph geprüften Benachrichtigungen über den Verstoß zufolge identifizierte das Unternehmen offengelegte Informationen, darunter vollständige Zahlungskartennummern, Ablaufdaten, CVV-Codes, Kundennamen, Privatadressen und Wallet-Adressen, die mit betroffenen Konten verknüpft waren. Zu den kompromittierten Daten gehörten außerdem E-Mail-Adressen, Telefonnummern, Nationalitäten und in einigen Fällen Bankdaten wie IBAN- und BIC-Informationen.
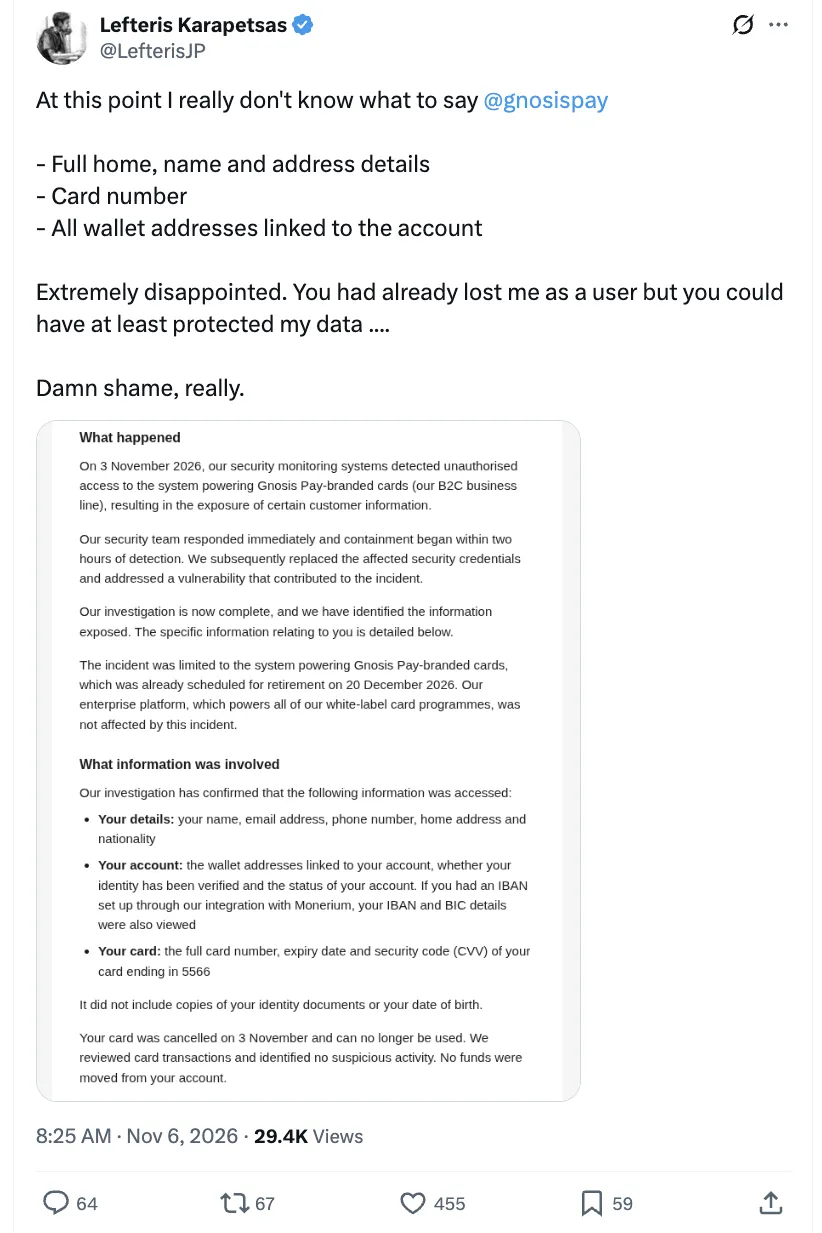
Gnosis-Pay-Kunde teilt eine Benachrichtigung über den Verstoß, in der offengelegte personenbezogene und Finanzdaten detailliert aufgeführt sind. Quelle: Lefteris Karapetsas
Eine Benachrichtigung bestätigte außerdem, dass die Karte des Kunden am 3. November gekündigt wurde und keine verdächtigen Transaktionen oder Bewegungen von Geldern festgestellt worden waren.
Gnosis Pay erklärte, dass das Unternehmen kompromittierte Sicherheitsdaten ersetzt, die Schwachstelle behoben und 3D-Secure-Verifizierung für Onlinezahlungen verpflichtend gemacht habe, bis das veraltete System am 20. Dezember planmäßig außer Betrieb genommen werde. Außerdem warnte das Unternehmen Kunden vor Phishing-Versuchen, bei denen ihre personenbezogenen oder Transaktionsdaten verwendet würden, und erklärte, es treffe Vorkehrungen für eine Überwachung auf möglichen Missbrauch der gestohlenen Daten.
Den Daten von OpenRate zufolge, einer Drittanbieterplattform zur Beobachtung der Aktivität von Kryptokarten, hatte Gnosis Pay rund 2.400 täglich aktive Karteninhaber und wickelte in den vorangegangenen 24 Stunden Transaktionen im Wert von 263.200 US-Dollar ab.
Das Unternehmen gab nicht bekannt, wie viele Kunden betroffen waren, und reagierte nicht umgehend auf die Bitte von Cointelegraph um eine Stellungnahme.
Magazin: Binance-Hacker wetteiferten darum, Milliarden zu verschieben, bevor sie eingefroren werden konnten