




Das US-Justizministerium erklärte am Donnerstag, es habe eine gerichtliche Genehmigung erwirkt, um mehr als 1,2 Milliarden US-Dollar der aus Binance gestohlenen Kryptowährungen im Wert von insgesamt 6,3 Milliarden US-Dollar zu beschlagnahmen oder sicherzustellen.
Die Genehmigung betrifft einen Teil der gestohlenen Vermögenswerte im Wert von mehr als 2,7 Milliarden US-Dollar, die US-Behörden und Partner aus dem Privatsektor seit dem Hack vom 29. Oktober eingefroren haben. Ermittler arbeiten weiterhin daran, zusätzliche Gelder zurückzuerlangen, teilte das Ministerium in seiner Ankündigung mit.
Das FBI machte in einer Cyberwarnung Nordkoreas TraderTraitor-Gruppe für den Binance-Hack verantwortlich. Kim Yo Jong, die Schwester des nordkoreanischen Machthabers Kim Jong Un, wies eine Beteiligung Nordkoreas zurück.
Binance erklärte laut seinem am Donnerstag veröffentlichten Beitrag auf X, das Unternehmen habe die betroffenen Vermögenswerte mit eigenen Mitteln gedeckt und eine neue Momentaufnahme der Reservenachweise habe eine mindestens eins zu eins bestehende Deckung der Kundenvermögenswerte gezeigt.
Im November 2025 kündigte das DOJ eine separate Durchsetzungsmaßnahme an, die auf Kryptowährungen im Wert von etwa 15 Millionen US-Dollar abzielte, die mit als APT38 bekannten nordkoreanischen Hackern in Verbindung standen.
Im Zusammenhang damit: Verluste durch Krypto-Hacks entsprechen 57 Cent je onchain verdientem Dollar: Ark-Experte Valente
FBI warnt vor FaceStealers Deepfake-Videoanrufen
In einem separaten Fall beschlagnahmten US-Behörden die für FaceStealer genutzte Cloud-Infrastruktur. Dabei handelt es sich um eine nordkoreanische Social-Engineering-Kampagne, die nach Angaben des DOJ in den vergangenen 18 Monaten Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar erbeutete.
Die Hacker nutzten heimlich aufgezeichnetes Videomaterial früherer Opfer und KI-generierte Deepfakes prominenter Akteure aus der Kryptobranche, um bei Videoanrufen das Vertrauen ihrer Ziele zu gewinnen. Anschließend setzten sie vorgetäuschte technische Lösungen ein, um die Ziele zur Installation von Schadsoftware zu bewegen, teilte das DOJ mit.
Die Kampagne richtete sich gegen Menschen, die im Krypto- und Web3-Bereich arbeiten. Die Hacker nahmen zunehmend auch Entwickler und Maintainer von Open-Source-Software ins Visier, um sich Zugriff auf deren Geräte und Konten in Software-Repositorys zu verschaffen.
Das FBI beschlagnahmte im Rahmen eines Bundesdurchsuchungsbeschlusses mehr als 900 Webcam-Videos von FaceStealer-Opfern. Das Büro veröffentlichte außerdem in einer öffentlichen Empfehlung Hinweise dazu, wie man sich vor dem Vorgehen schützen und was man nach einer Kompromittierung tun sollte.
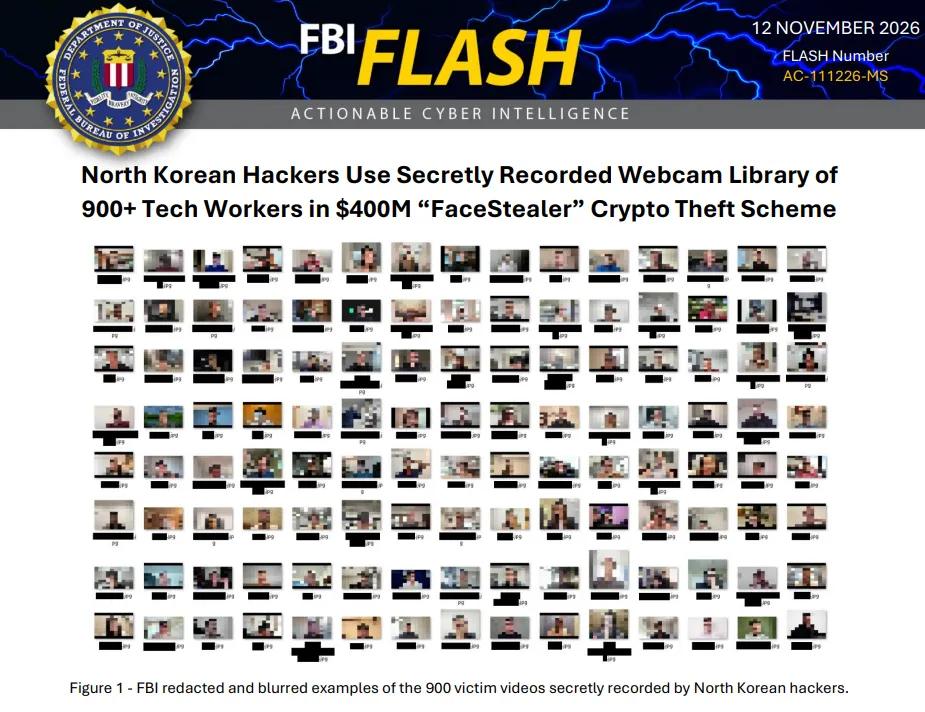
Redigierte Standbilder aus Webcam-Videos, die von FaceStealer-Hackern aufgezeichnet wurden. Quelle: FBI
Das US-Justizministerium erklärte, dass die Hacker hinter FaceStealer öffentlich unter mehreren Namen bekannt sind, darunter Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff und Stardust Chollima.