




Mercado Bitcoin (MB), die größte Krypto-Börse in Brasilien, wurde Berichten aus der Blockchain zufolge gehackt. Die Börse selbst hat den Vorfall bestätigt und Ein- sowie Auszahlungen vorübergehend gestoppt.
Das Blockchain-Sicherheitsunternehmen Hypernative schätzt den Verlust aus den Wallets der Börse auf 40 Millionen USD. Dies erfolgt nur wenige Tage nach dem Rekord-Hack von 6 Milliarden USD bei Binance.
Gesponsert
Gesponsert
BRAZIL'S LARGEST EXCHANGE CONFIRMS BREACH AS $40M SUSPICIOUS OUTFLOWS EMERGE
Mercado Bitcoin temporarily suspended deposits and withdrawals after detecting and containing an internal security incident. @HypernativeLabs flagged more than $40 million in suspicious outflows… pic.twitter.com/scyFXEtUtk
— BeInCrypto (@beincrypto) November 2, 2026
Hier finden Sie die vollständige Stellungnahme (aus dem Portugiesischen übersetzt):
Wir haben in der vergangenen Nacht einen Sicherheitsvorfall in einem unserer Systeme identifiziert und schnell eingedämmt.
Wir betonen:
• Es gab keinen Verlust für Kunden;
• Es gab kein Datenleck.
Als vorbeugende Schutzmaßnahme sind Ein- und Auszahlungen vorübergehend ausgesetzt. Unsere Teams sind mobilisiert, untersuchen den Fall, verfolgen die Vermögenswerte und koordinieren Maßnahmen mit den zuständigen Behörden.
Wir werden hier weiterhin regelmäßig Updates bereitstellen.
In der Mitteilung wird kein Zeitrahmen für die Wiederaufnahme von Ein- und Auszahlungen genannt.
Was Hypernative festgestellt hat
Laut Hypernative betraf der mutmaßliche Angriff Wallets auf mindestens 10 Blockchains, darunter Bitcoin, Ethereum, Solana, Tron, Polygon, Arbitrum, Avalanche, BNB Smart Chain und Stellar.
Die ersten verdächtigen Bewegungen wurden gegen 23 Uhr am Sonntagabend in Brasilien beobachtet.
Gesponsert
Gesponsert
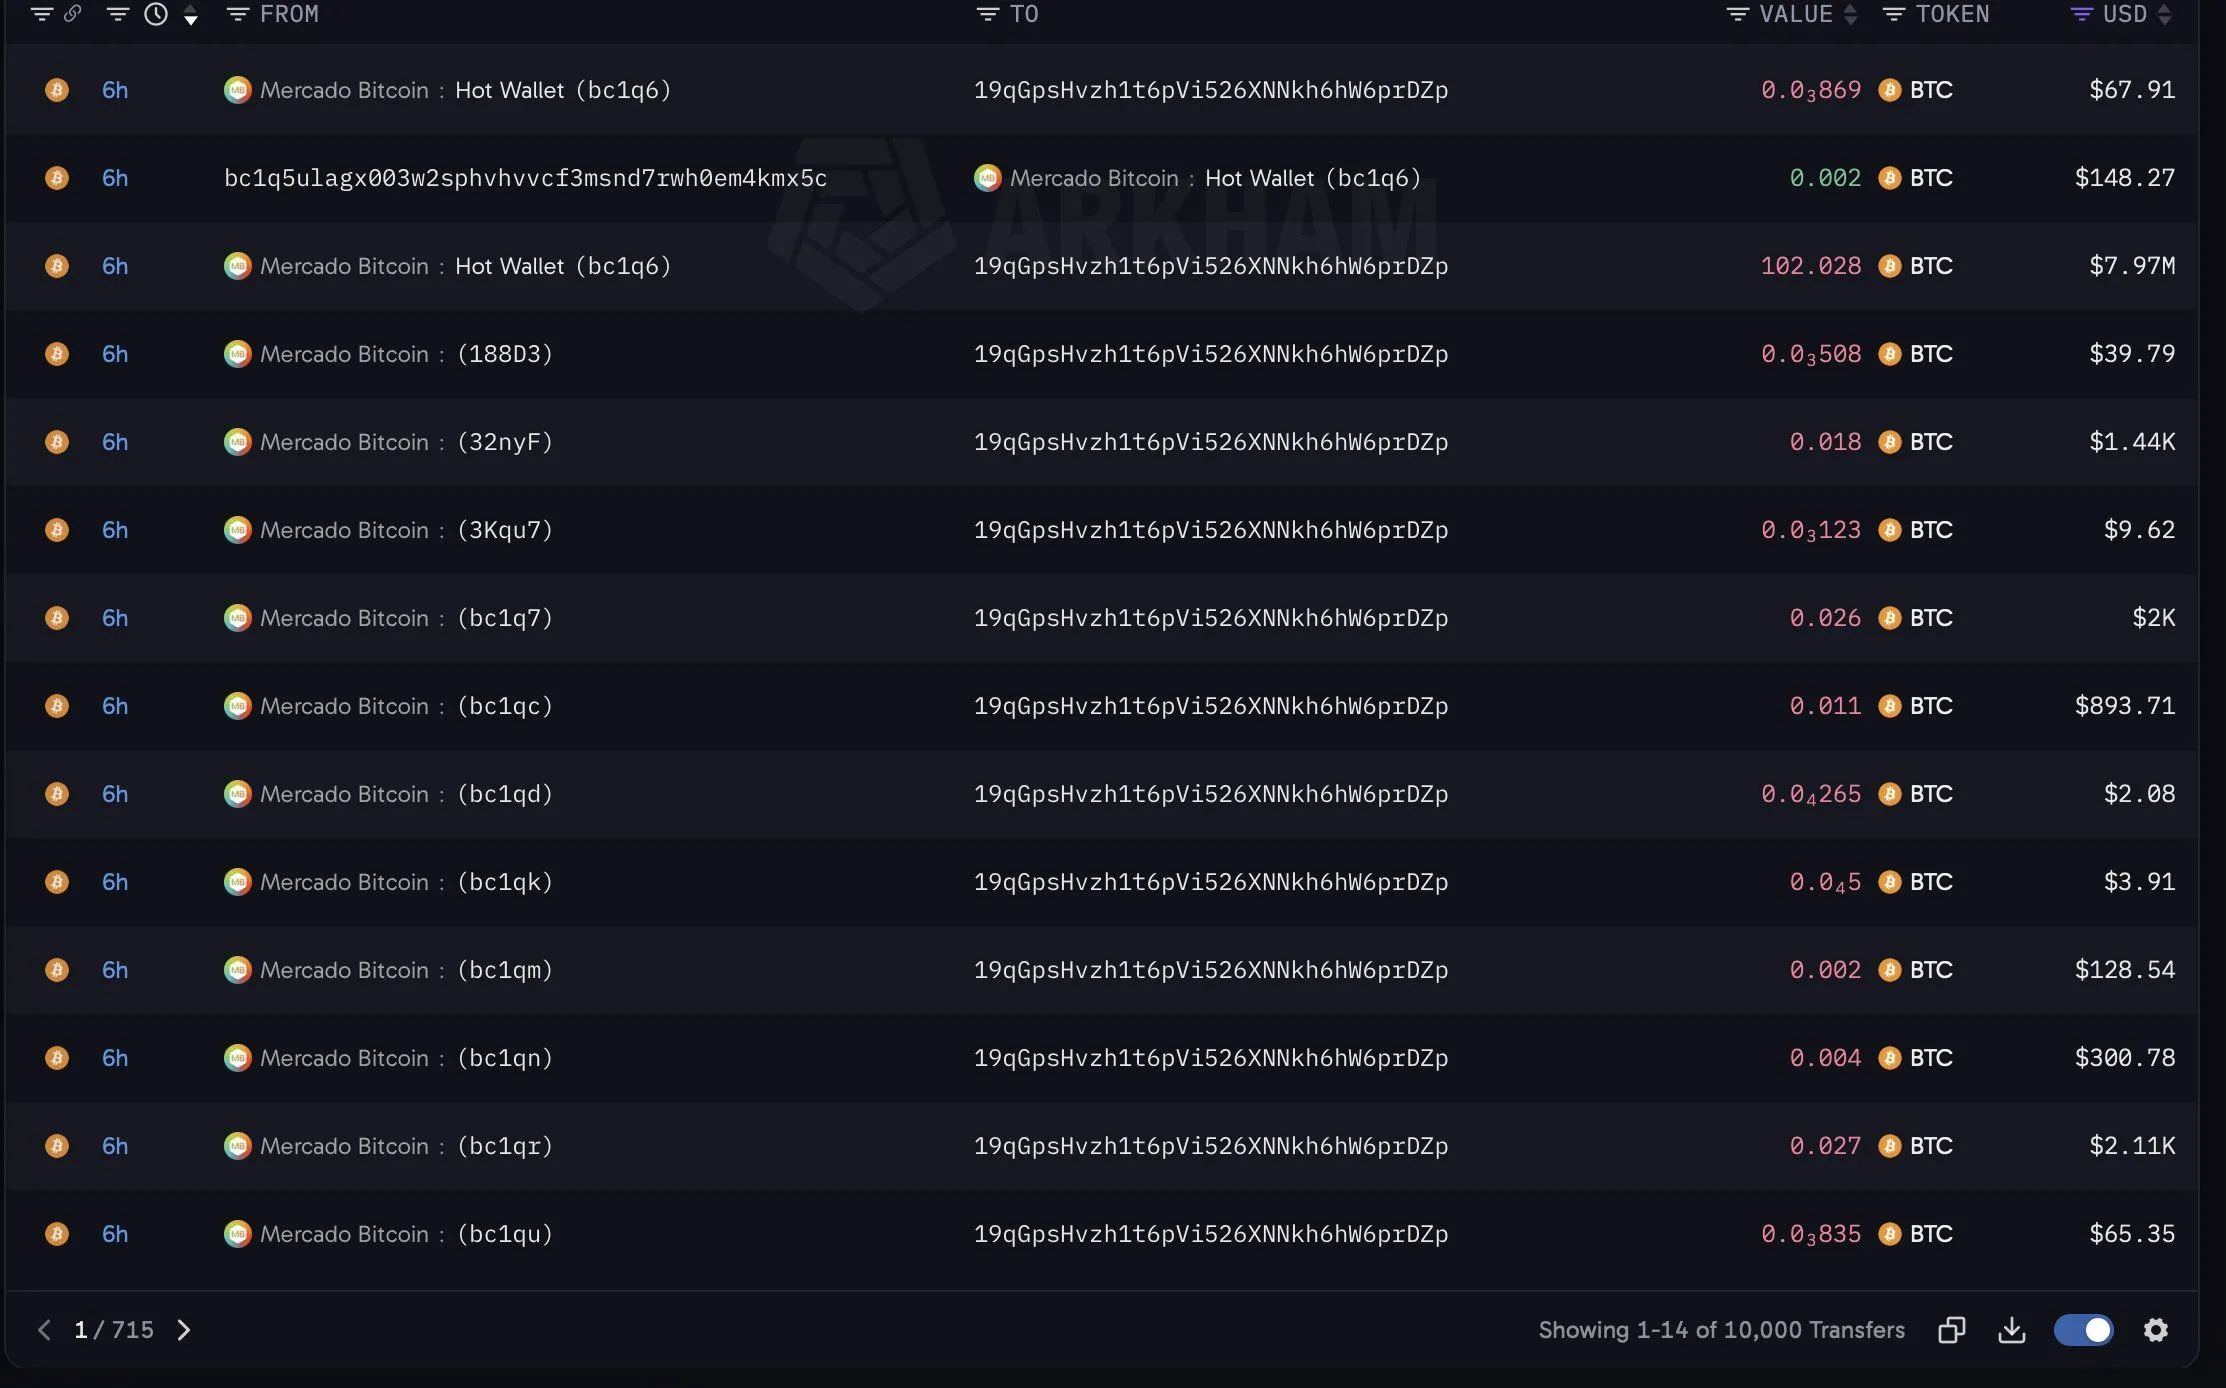
Wallets, die MB zugeordnet werden, überwiesen einen Großteil ihrer Gelder an neu erstellte Adressen, die dem mutmaßlichen Angreifer zuzuordnen sind.
Die Stellungnahme von MB spricht von einem Vorfall „in der Nacht, also im gleichen Zeitraum wie die Transfers, stellt aber keine direkte Verbindung zwischen beiden her.
Statt Schwachstellen in einem Smart Contract auszunutzen, handelte es sich bei den Transaktionen um gewöhnliche Kryptowährungsübertragungen, die so signiert wurden, als seien sie von den ursprünglichen Wallets autorisiert.
Laut Hypernative ist weiterhin unklar, wie der Angreifer die Möglichkeit zur Signierung erhalten konnte. Offene Fragen sind, ob private Schlüssel offengelegt wurden oder ob es Fehler in der Infrastruktur gab, die Überweisungen autorisiert.
Was weiterhin unklar ist
Es fehlen weiterhin Antworten auf die Herkunft des Vorfalls, die tatsächliche Höhe des Verlusts, ob die übertragenen Vermögenswerte Kunden oder der Börse selbst gehörten sowie wann Ein- und Auszahlungen wieder möglich sein werden.
MB betont, dass sie Ermittlungen durchführen, die Vermögenswerte nachverfolgen, mit den Behörden zusammenarbeiten und regelmäßige Updates zusichern.
Die Lage entwickelt sich noch.