




حذّر بروتوكول الجسر بين الشبكات Across، الذي يتيح للمستخدمين نقل الأصول الرقمية بين إيثريوم وشبكات البلوك تشين الأخرى، المستخدمين يوم الثلاثاء من الدخول إلى تطبيقه أو ربط محافظهم، بينما يحقق في حادثة أمنية محتملة.
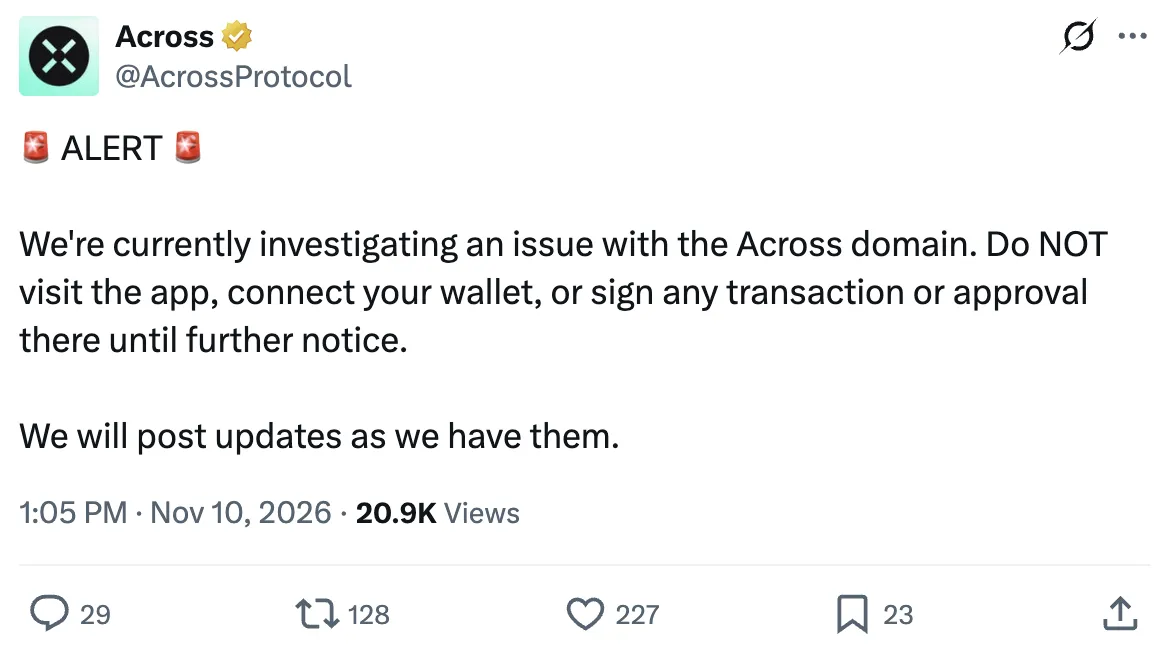
في منشور على منصة X يوم الثلاثاء، نصح بروتوكول Across المستخدمين بعدم توقيع المعاملات أو الموافقات حتى إشعار آخر، من دون تحديد طبيعة الحادثة أو ما إذا كان موقعه الإلكتروني قد تعرض للاختراق.
على منصة X، زعم أحد المستخدمين أنه خسر 9,000 USDC، بينما أبلغ مستخدم آخر عن خسارة 7,053 USDT0 عبر سبع معاملات على بلوكتشين Plasma.
وقال مستخدم ثالث إن محفظته استُنزفت بعد استخدام الجسر عدة مرات، زاعمًا أن الموقع الإلكتروني قد اختُرق. وطلبت Across من المستخدمين تفاصيل المعاملات للتحقيق في بلاغاتهم.
لم تتحقق Cointelegraph من صحة التقارير بشكل مستقل. ولم يرد بروتوكول Across فورًا على طلب Cointelegraph مزيدًا من التفاصيل.
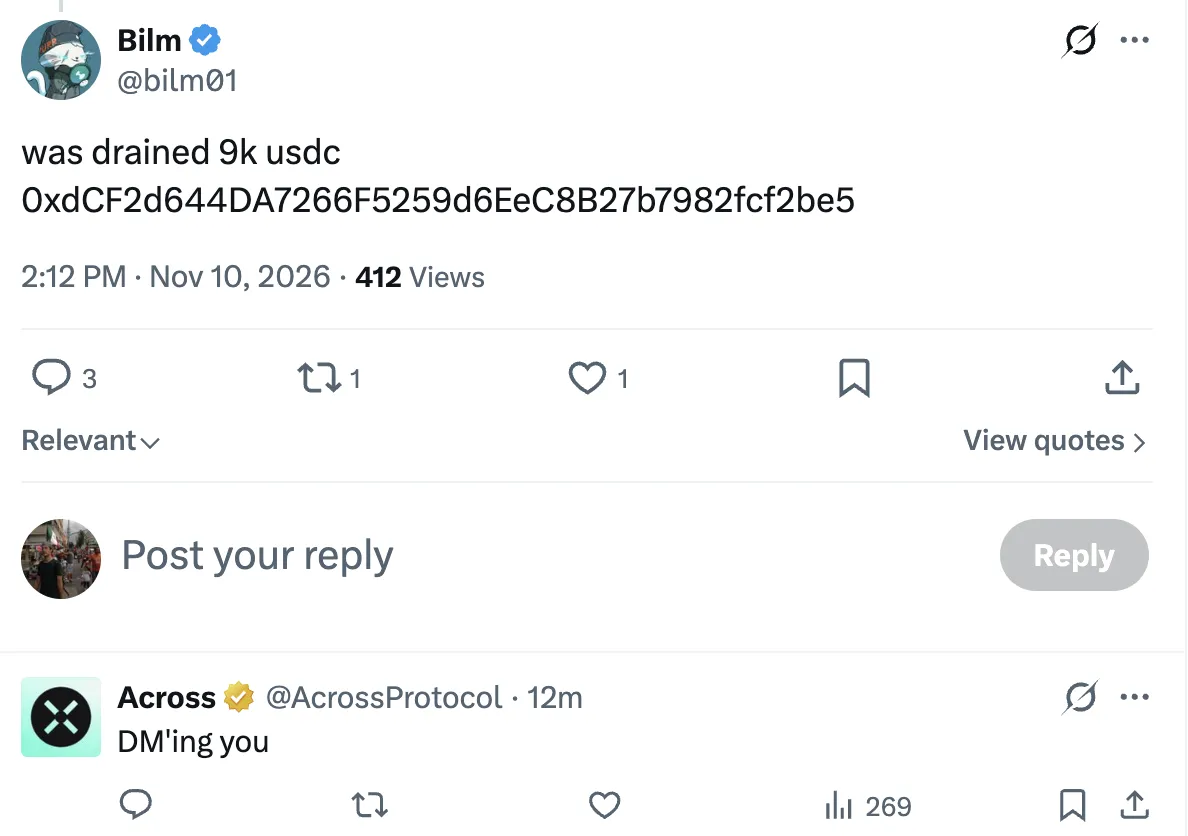
يرد بروتوكول Across على مستخدم أبلغ عن خسارة 9,000 USDC. المصدر: مستخدم X bilm01تكشف NEAR AI عن اختراق أمني منفصل
في حادثة أمنية منفصلة، كشفت NEAR AI يوم الاثنين أن مهاجمين استغلوا ثغرة في بنيتها التحتية للذكاء الاصطناعي، ما أدى إلى كشف تفاصيل حسابات تخص نحو 100 مستخدم وبيانات 18 وكيلًا من وكلاء الذكاء الاصطناعي.
وفقًا لتقرير الحادثة الصادر في 9 نوفمبر، استغل المهاجمون ثغرة لتنفيذ التعليمات البرمجية عن بُعد في SGLang، وهو محرك مفتوح المصدر للاستدلال بالذكاء الاصطناعي، للوصول إلى خادم داخلي وبنية تحتية أخرى. وشملت البيانات المخترقة أسماء المستخدمين وعناوين البريد الإلكتروني وسجلات محادثات الوكلاء والإعدادات والسجلات، فيما كُشف عن مفاتيح واجهة برمجة التطبيقات الخاصة بعميلين.
قالت NEAR AI إن المهاجمين ربما راقبوا أيضًا الطلبات التي عولجت على الخادم المخترق، بما في ذلك الطلبات التي كانت تعمل في الوضع السري. وقالت الشركة إنها أصلحت الثغرة وألغت بيانات الاعتماد المكشوفة واستعادت الوصول إلى خدماتها السحابية.