






وفقًا لمارك كاربيليس، الرئيس التنفيذي السابق لمنصة تداول بيتكوين Mt. Gox المنهارة، تلقت شركة Ledger الفرنسية المصنّعة لمحافظ الأجهزة تقارير متعددة عن زرع برمجيات خبيثة في أجهزتها قبل أشهر من أحدث أزمة أمنية لها.
قال كاربيليس لـCointelegraph إنه كان على علم بشخصين على الأقل تواصلا مع Ledger بشأن أجهزة جرى العبث بها، وذلك منذ ديسمبر 2025. وقال كاربيليس إنه لم يصادف أي تحذير علني أصدرته Ledger ردًا على ذلك.
قال جو غراند، الباحث في مجال الأمن، لـCointelegraph إنه نبّه Ledger في 4 مارس 2026 إلى وجود زرعة خبيثة في جهاز Nano X اشتراه عبر سوق Lazada Thailand الإلكتروني في أغسطس 2025.
قال غراند إن Ledger أقرت بنتائجه وقالت إنها تحقق داخليًا، لكنه انتقد الشركة لعدم تحذير العملاء استباقيًا من التهديد.
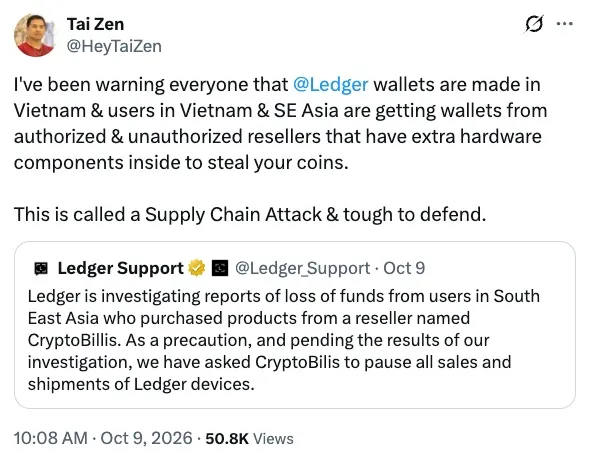
قال مارك كاربلِس إن مُعلّم العملات المشفرة الفيتنامي تاي زِن تواصل مع شركة ليدجر في ديسمبر 2025 بشأن اشتباه بوجود زرعة في محفظة أجهزة. المصدر: تاي زِن
ظهرت أزمة Ledger الأمنية المستمرة إلى العلن في 9 أكتوبر، عندما أُبلغ عن خسائر في العملات المشفرة مرتبطة بمحافظ بيعت عبر CryptoBilis، وهو موزع معتمد في جنوب شرق آسيا. وأكدت Ledger أن أحد الأجهزة المتأثرة احتوى على زرعة غير مصرح بها.
رفضت Ledger التعليق عندما سُئلت عن طريقة تعاملها مع إفصاح غراند، و أحالت Cointelegraph إلى بياناتها العلنية على X.
قال كاربيليس: «ربما يكون عدم رد Ledger على حادثة واحدة عُثر فيها على زرعة في جهاز Ledger اشتُري من بائع مشبوه أمرًا طبيعيًا». وأضاف:
«لكن العدد المتزايد من التقارير التي لا بد أنهم تلقوها، إلى جانب تزايد جودة وتقنية الزرعة المستخدمة، كان ينبغي أن ينبههم بما يكفي لاتخاذ إجراء، وعلى الأقل لتذكير العملاء بتوخي الحذر».تكشف قوائم الأسواق عن ثغرات في التحقق من الموزعين
في عرض تقديمي شاركه غراند مع Cointelegraph، حدّد غراند بائع Ledger الذي تم العبث به على Lazada باسم «LedgerXXX». وحتى وقت كتابة هذا التقرير، لا يظهر LedgerXXX على أنه موزع معتمد في تايلاند، رغم أن متجر Ledger على Lazada كذلك.
طلبت Cointelegraph توضيحًا من كل من غراند وLedger بشأن هوية البائع وحالة اعتماده عند شراء الجهاز.
قال آرتشي، رئيس قسم المبيعات في OneKey، لـCointelegraph إن الأسواق مثل Lazada تستضيف عددًا كبيرًا من البائعين المستقلين، ما يجعل من الصعب على العملاء التمييز بين المتاجر المعتمدة والقوائم الأخرى.
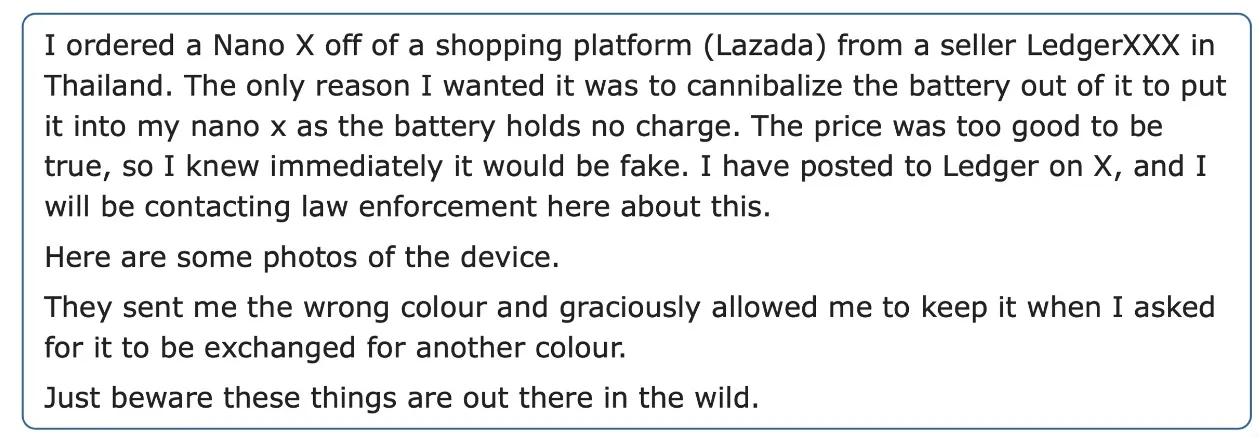
Source: Grand Idea Studio (Joe Grand)
في أعقاب الحوادث الأخيرة، أزالت OneKey قوائم بائعي إعادة البيع لديها بانتظار إجراء فحوص أكثر صرامة، قائلة إن على المصنّعين تحمّل مسؤولية حماية العملاء بدلًا من الاعتماد حصراً على المشترين لتحديد البائعين الموثوقين.
لا تزال مبيعات المحافظ غير المصرّح بها تثير مخاوف أمنية
لم تقتصر نتائج غراند على Ledger. ففي أغسطس 2026، أبلغ أيضًا Trezor عن محافظ Trezor One وModel T تم العبث بها، اشتُريت من بائعين غير مصرّح لهم على TikTok وFacebook.
أبلغت Trezor موقع Cointelegraph بأن المحافظ المقلدة تظهر أحيانًا عبر بائعين غير مصرّح لهم، كما حذّرت في عام 2022 من أجهزة معدّلة تُباع في الأسواق الروسية. وقالت الشركة إن ادعاءها الأخير بعدم وجود أدلة على أجهزة مخترقة ينطبق فقط على المحافظ الجديدة المباعة عبر بائعي إعادة البيع المعتمدين.
ذو صلة: تقلّص Trezor عدد بائعي إعادة البيع باعتبار ذلك «خطوة وقائية» وسط تقارير العبث بأجهزة Ledger
ومع ذلك، قالت Trezor إنها تتعامل مع التقارير المتعلقة بالبائعين غير المصرّح لهم باعتبارها إنذارات مبكرة، وتستخدم نتائج الباحثين لتحسين فحوص الأمان.
قالت Trezor: «ما يغيّر الصورة هو ظهور تقنية جديدة، أو تسجيل أول حالة عبر قناة معتمدة. ويعني أيٌّ منهما أن المشكلة اقتربت من المشترين العاديين، وعندها سنتحرك بأقصى سرعة، بما في ذلك تحذير العملاء مباشرة».